パスキーとは?「セキュリティが強くなるの?」くらいの理解で、お金のサービスから登録してみた
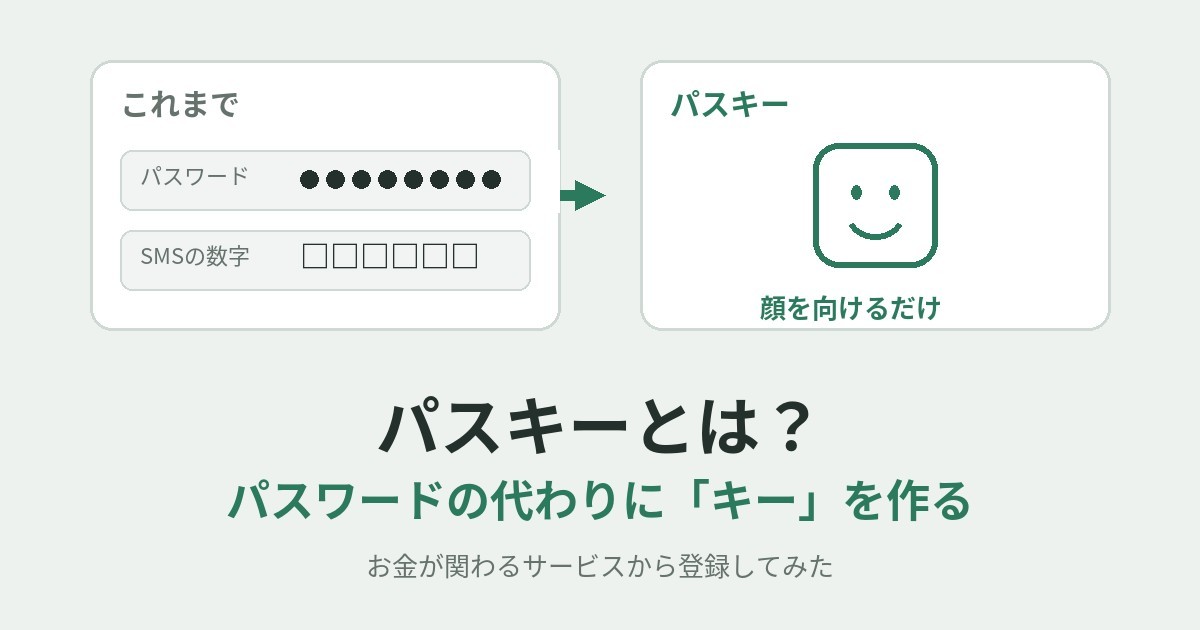
最近、いろいろなサイトのログイン画面や設定画面で、「パスキー」という言葉を見かけるようになりました。
でも、パスキーが何なのかよく分からないまま、そのままにしている人も多いと思います。
私も最初はそうでした。「パスキーって何? セキュリティが強くなるの?」くらいの感覚です。
私はセキュリティの専門家ではありません。それでも、Amazon・銀行・証券会社の3つにパスキーを登録して、今はふつうに使っています。
この記事では、パスキーとは何か、なぜ安全なのかを、できるだけ専門用語を使わずに説明します。
そのうえで、私がどこから登録したか、使ってみてどうだったかを書きます。
パスキーとは:パスワードの代わりに「顔」や「指紋」でログインする方法
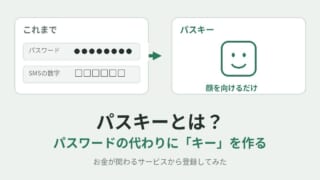
パスキーとは、パスワードを打つ代わりに、スマホの顔認証や指紋認証でログインする方法のことです。
iPhoneなら、Face ID(顔でスマホのロックを外す機能)で、そのままサイトにログインできます。
パソコンの場合は、パソコンのPIN(ロックを外すときの短い暗証番号)や指紋で同じことができます。
ログインの流れは、たとえばこう変わります。
- これまで:メールアドレスを入れる → パスワードを入れる → スマホのメッセージ(SMS)で届いた6桁の数字を入れる
- パスキー:メールアドレスを入れる(または「パスキーでログイン」を押す)→ スマホに顔を向ける → ログイン完了
「顔のデータをサイトに送っているの?」と心配になるかもしれません。実はそうではありません。
顔や指紋は、スマホの中にしまってあるカギを取り出すために使うだけです。
イメージとしては、こうです。
- 登録すると、あなたのスマホの中に、そのサイト専用のカギが作られます
- サイトの側には、そのカギに合う鍵穴だけが置かれます
- ログインのとき、顔認証でスマホの中のカギを取り出し、サイトの鍵穴に差し込みます
サイトに置かれるのは鍵穴だけで、カギそのものはサイトに送られません。顔や指紋のデータも、サイトには送られません。
Googleの公式ヘルプにも、同じことが書かれています。指紋や顔のデータはスマホやパソコンの中に保存されていて、Googleと共有されることはない、という説明です。
私の理解も、「パスワードの代わりにキーを作る」くらいの感じです。
使う側としては、それで十分でした。
なぜ安全なのか:偽サイトにだまされても、盗まれるものがない
パスワードがいちばん盗まれやすいのは、フィッシングと呼ばれる手口です。
フィッシングとは、本物そっくりの偽のサイトに誘い込んで、パスワードを入力させて盗む詐欺のことです。
よくある流れは、こうです。
1. 「お客様の口座に不審なログインがありました」といったメールやSMSが届く
2. 書かれているリンクを押すと、銀行や証券会社とそっくりのログイン画面が開く
3. いつも通りIDとパスワードを入れると、それがそのまま犯人に届く
見た目が本物とほとんど同じなので、気をつけていても引っかかることがあります。
しかも、SMSで届く6桁の数字まで一緒に入力させて、その場で本物のサイトにログインしてしまう手口もあります。
パスキーだと、この手口が通じません。理由は2つです。
- 入力するものが無い。パスワードを打たないので、偽サイトに入力して渡してしまうものがありません
- カギは本物のサイトにしか合わない。パスキーのカギは、登録したサイト専用に作られます。偽サイトは見た目が同じでも別のサイトなので、スマホがカギを出しません
つまり、うっかり偽サイトを開いてしまっても、そもそもログインが進みません。
「自分は気をつけているから大丈夫」ではなく、気をつけていなくても守られるのが、パスキーのいちばんの良さだと思います。
私は「お金が関わるところ」だけ先に登録した
パスキーが使えるサイトは、今はかなり増えています。
でも、全部のサイトで一度に設定するのは大変です。私も、最初から全部やろうとは思いませんでした。
私が最初に登録したのは、この3つです。
- Amazon
- 銀行
- 証券会社(株や投資信託を買うための口座がある会社)
選んだ理由は一つで、お金が関わるところだけは守っておきたいと思ったからです。
SNSのアカウントを乗っ取られるのも困ります。ただ、銀行や証券会社の口座を乗っ取られたら、お金そのものが無くなります。Amazonも、勝手に買い物をされるおそれがあります。
守る順番をつけるなら、まずはお金だと考えました。
証券会社では、パスキーが「必須」になりつつある
この選び方は、たまたま世の中の流れとも合っていました。
2025年には、フィッシングで盗まれたIDとパスワードを使って、他人の証券口座で勝手に株を売り買いする被害が相次ぎました。
日本総合研究所のまとめでは、2025年1月から9月までの不正な取引は約9,000件、金額は約6,900億円にのぼります。
これを受けて、証券会社の業界団体である日本証券業協会は、2025年10月にルールを見直しました。
パスキーのようなフィッシングに強いログイン方法を、必須にするという内容です。
対象は、ログインするとき・お金を引き出すとき・引き出し先の口座を変えるときです。
金融庁も、利用者に向けて「証券会社でパスキーなどの提供が始まったら、すみやかに設定してください」と呼びかけています。
証券口座を持っている人は、自分の証券会社のお知らせや設定画面を、一度見てみるのがおすすめです。
使ってみてどうか:Face IDと1Passwordで、ストレスなし
私は、ログインするのはスマホからが多いです。
スマホはiPhoneで、パスキーは1Passwordに保存しています。
1Passwordは、パスワードをしまっておく「金庫」のようなアプリです。パスワードのほかに、パスキーも入れておけます。
1Passwordの金庫を開けるのにも、Face IDを使います。
なので、ログインのときにやることは、ほぼスマホに顔を向けるだけです。
パスワードを思い出したり、SMSで届いた数字を打ち込んだりする手間がなくなりました。
使ってみた感想をひとことで言うと、ストレスなく、セキュリティも高くて最高です。
安全にするための設定は、たいてい手間が増えます。パスキーは逆で、安全になったうえに、ログインはむしろ楽になりました。
登録のときも、使い始めてからも、つまずいたことは特にありませんでした。
始める前に知っておきたいこと:スマホをなくしたらどうなる?
パスキーで一つだけ気をつけたいのは、カギがスマホの中にあることです。
パスキーを1台のスマホにしか保存していないと、そのスマホをなくしたり壊したりしたとき、ログインに困ることがあります。
これを防ぐ方法は、主に2つあります。
- パスキーを、どの端末からでも使える場所に保存する。私は1Passwordに保存しているので、スマホが無くても、パソコンの1Passwordから同じパスキーを使えます
- パスキーを2つ以上登録しておく。スマホとパソコンなど、別々の機械に登録しておけば、1台がダメになっても、もう1台から入れます
1Passwordに切り替えたときの話は、こちらに書きました。
GoogleとAppleに分かれたパスワードを1Passwordにまとめた話|取り込みに失敗しても手で移せば大丈夫
Googleアカウントでは、パスキーを4か所に登録したうえで、パスワードではログインできない設定にしています。そこまでやる場合の準備は、こちらです。
パスキー4件で締め出されない準備|Googleの「高度な保護機能」をオンにした話
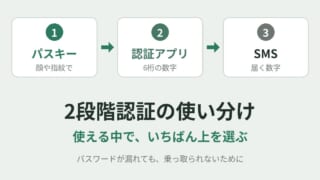
パスキーにまだ対応していないサービスでは、認証アプリやSMSを使っています。その使い分けは、こちらです。
情報漏洩が続くので、2段階認証の使い分けを見直した|パスキー → 認証アプリ → SMSの順で選ぶ
まとめ
- パスキーは、パスワードの代わりに、スマホの顔認証や指紋でログインする方法です。「パスワードの代わりにキーを作る」くらいの理解で十分です
- 顔や指紋のデータはサイトに送られません。カギは本物のサイトにしか合わないので、偽サイトにだまされても盗まれません
- 全部のサイトで一度にやらなくて大丈夫です。私は、お金が関わるAmazon・銀行・証券会社から始めました
- 証券会社では、パスキーのようなログイン方法が必須になりつつあります
- スマホをなくしたときに備えて、1Passwordのような保存先を使うか、パスキーを2つ以上登録しておきます
まずは、いちばん大事なお金のサービスを1つ選んでください。
設定画面の「ログインとセキュリティ」のあたりに「パスキー」の項目があるか、見てみるところから始めるのがおすすめです。